Дата публикации:
23.06.2026


Современные требования законодательства и рост киберугроз делают защиту персональных данных (ПДн) критически важной задачей для любого бизнеса. Хранение контактной информации клиентов непосредственно в оперативной базе создает высокие риски утечек и требует серьезных мер по обеспечению безопасности. В рамках реализованного проекта мы решили эту проблему, вынеся конфиденциальную информацию в специализированный изолированный контур – «1С:CRM ПДн».
В качестве основной операционной системы на проекте использовалась конфигурация «1С:ERP. Управление холдингом», не предназначенная для работы с персональными данными в защищенном контуре. Следствием этого стал ряд критических рисков:
Несмотря на все описанные риски, полностью отказаться от хранения и обработки персональных данных в рамках проекта было невозможно. Бизнес-процесс требовал их использования для решения конкретной прикладной задачи.
Клиент компании проводит регулярное анкетирование потребителей с целью оценки качества оказанных услуг и уровня удовлетворенности. Массовая рассылка опросных форм осуществляется по электронной почте – это единственный канал связи, позволяющий доставлять персонализированные анкеты в автоматическом режиме и получать их обратно в системе.
Следовательно, задача сводилась не к тому, чтобы исключить конфиденциальные данные из системы вообще, а к тому, чтобы корректно организовать их обработку таким образом, который бы:
Именно это противоречие – необходимость иметь личные данные для рассылки и при этом неспособность текущей системы безопасно их хранить – и стало главной причиной поиска интеграционного решения для обезличенного хранения персональных данных.
Перед началом разработки требовалось определить архитектурный подход, который бы решал проблему хранения ПДн и при этом минимизировал затраты на перестройку существующих процессов.
Было принято решение реализовать модель раздельного хранения, при которой персональные данные выводятся из «1С:ERP. Управление холдингом» в отдельную защищенную базу. При таком подходе исходная система продолжает выполнять свои учетные функции, но перестает быть хранилищем персональных данных. В то же время доступ к реальным телефонам и email-адресам осуществляется только в тот момент, когда это действительно необходимо для выполнения операции – например, при отправке опросной рассылки или при явном запросе пользователя. Таким образом, взаимодействие между системами построено по pull-модели: данные не транслируются в исходную систему автоматически, а запрашиваются только в момент необходимости.
Архитектура решения включает две взаимодействующие информационные системы. В роли основного операционного контура выступает «1С:ERP. Управление холдингом», в которой ведется основной учет, а также клиенты и их контактные лица. Вторым компонентом является выделенная база «1С:CRM ПДн», развернутая с учетом требований к безопасному хранению персональных данных.
В контексте данной статьи под субъектом понимается объект учета в исходной системе, обладающий контактной информацией, – контактные лица, потенциальные клиенты, партнеры с типом «физическое лицо». То есть те объекты, персональные данные которых требуют шифрования.
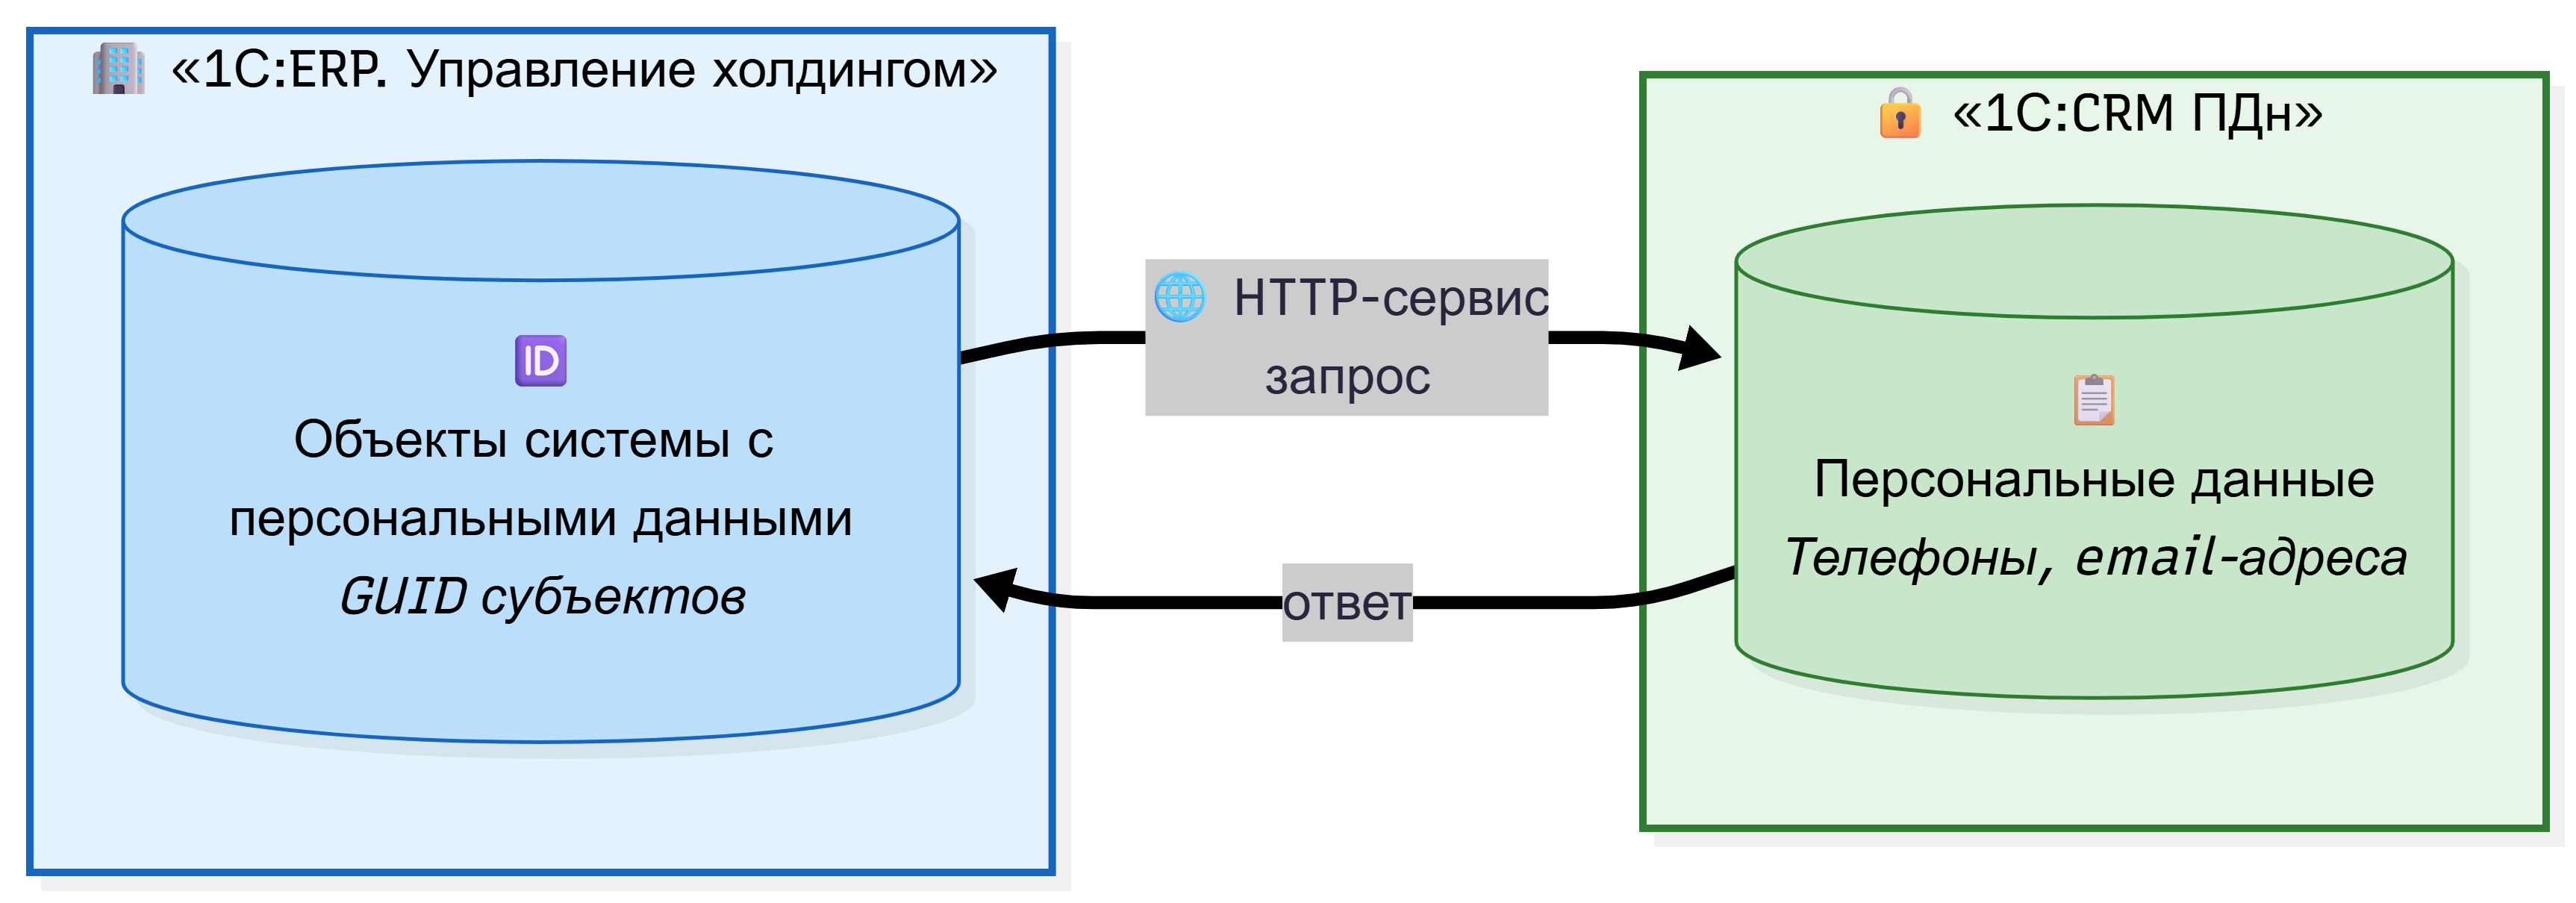
Общая схема интеграции «1С:ERP. Управление холдингом» и «1С:CRM ПДн»
Центральным элементом хранения в «1С:CRM ПДн» стал регистр сведений «Контактная информация объектов», спроектированный специально для этой задачи. Измерения регистра обеспечивают однозначную идентификацию записи:
Такая структура регистра дает возможность хранить для каждого субъекта неограниченное количество телефонных номеров и электронных адресов, обеспечивая при этом поиск по GUID, по типу данных и по их значению.
Для обмена данными между системами в «1С:CRM ПДн» был разработан новый HTTP-сервис «Работа с контактными данными». Исходная система выступает в роли клиента, отправляющего запросы в «1С:CRM ПДн». Этот сервис является единственным каналом доступа к ПДн, что позволяет централизованно контролировать все операции с персональными данными.
Также в «1С:ERP. Управление холдингом» был спроектирован новый регистр сведений для логирования обращений к персональным данным. Он содержит измерения «Пользователь» и «Объект запроса контактной информации», что позволяет фиксировать, кто и в отношении какого субъекта инициировал получение телефона или email. Это решение обеспечивает выполнение требования по аудиту доступа к персональным данным.
Взаимодействие между исходной системой и «1С:CRM ПДн» построено на основе HTTP-сервиса. Исходная система выступает в роли клиента, отправляющего HTTP-запросы к защищенной базе. В зависимости от сценария используются различные методы сервиса:
Для пользователя работа с персональными данными выглядит как прозрачное расширение привычного интерфейса исходной системы, скрывающее сложность интеграции. Основным элементом взаимодействия стала кнопка «Показать контактную информацию», добавленная в несколько форм: карточки субъектов, документы «Электронное письмо входящее» и «Электронное письмо исходящее», а также в документ «Телемаркетинг».
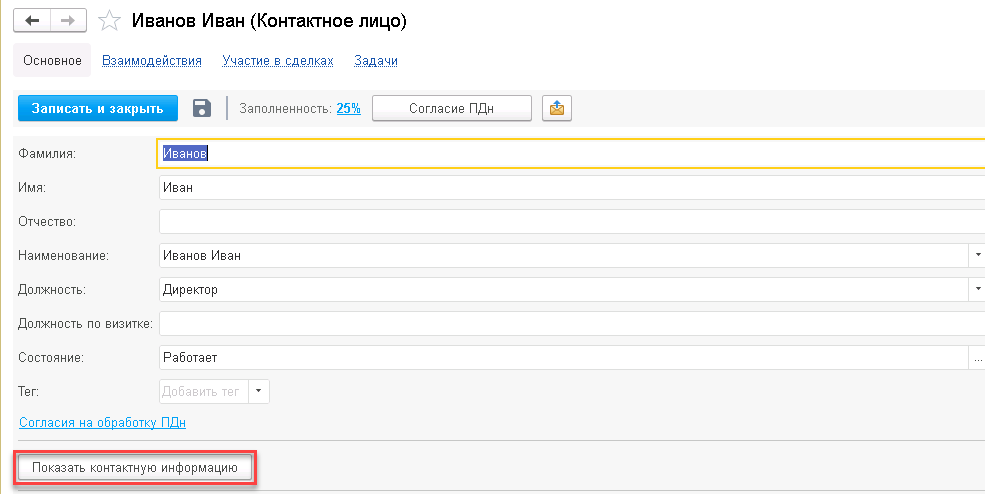
Кнопка «Показать контактную информацию» в карточке контактного лица
При нажатии на эту кнопку система отправляет запрос в «1С:CRM ПДн» и отображает полученные данные непосредственно на форме. Пользователь видит телефонные номера и email-адреса субъекта, но эти данные не сохраняются в исходной системе и доступны только в контексте открытой формы.
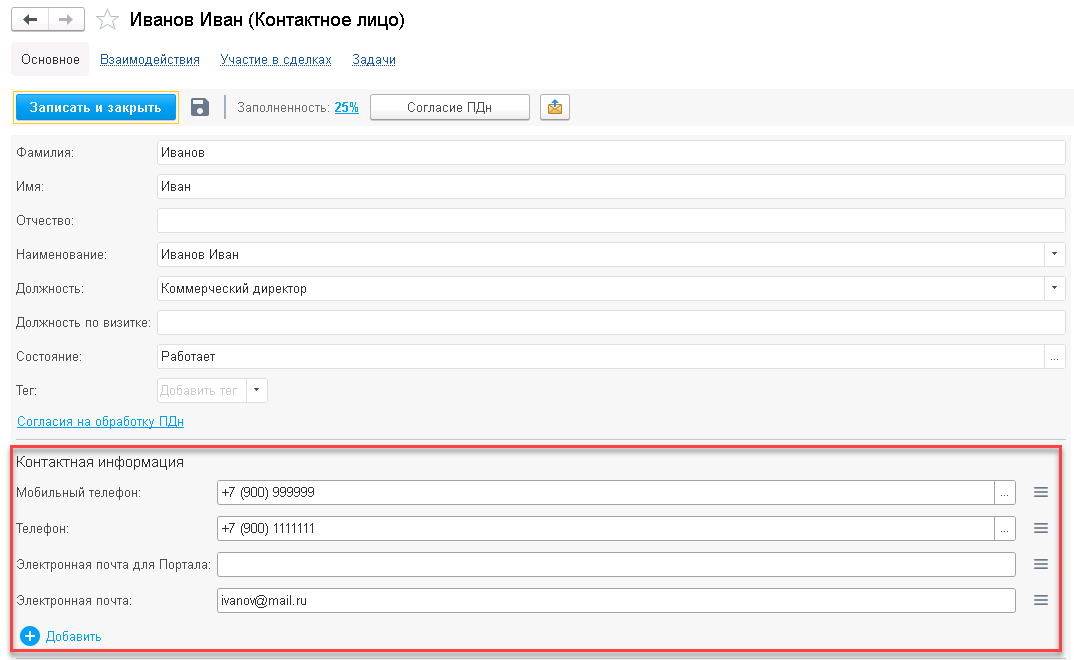
Контактная информация из «1С:CRM ПДн», отображенная на форме
Успешное получение информации фиксируется в регистре сведений логирования на стороне исходной системы: в нем сохраняются пользователь, GUID субъекта и временная метка запроса.
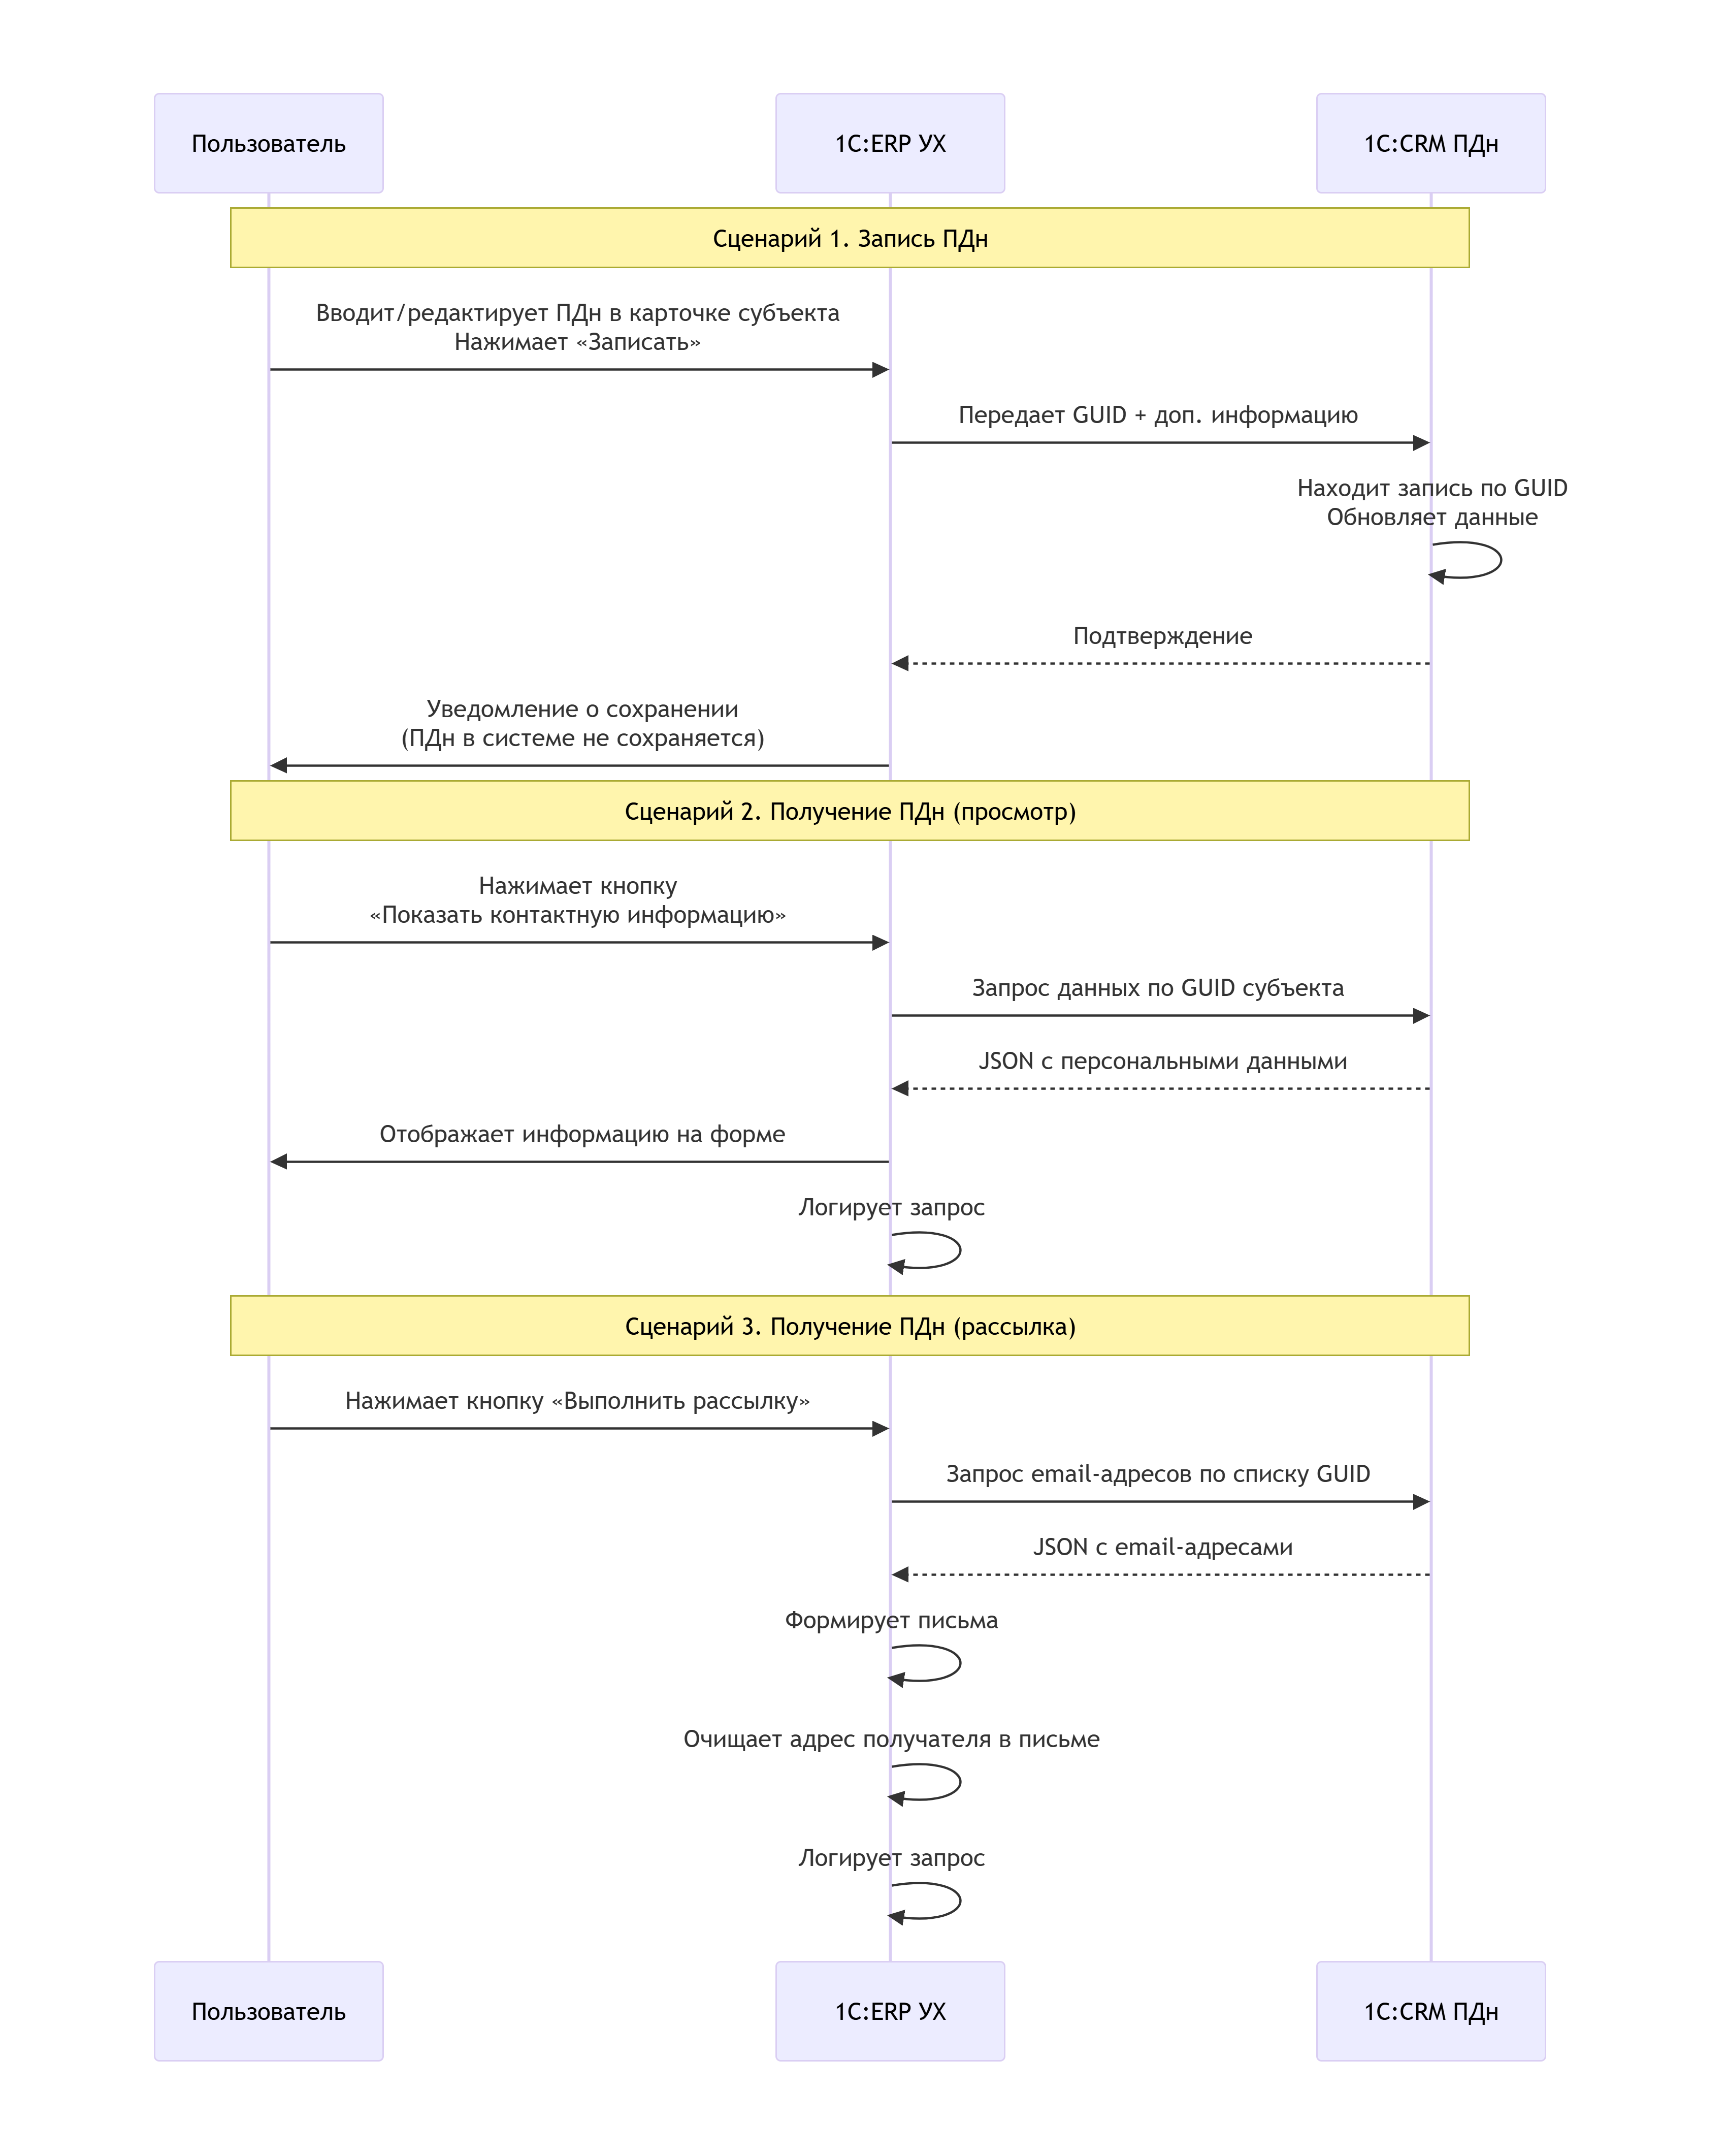
Сценарии записи и получения персональных данных через HTTP-сервис
В типовом сценарии работы с электронными письмами определение отправителя и автоматическое заполнение карточки документа происходят на основе контактной информации, хранящейся непосредственно в системе. Однако в существующих рамках стандартный механизм оказался неприменим. Вместо него был разработан альтернативный сценарий: при получении входящего письма система автоматически обращается к HTTP-сервису «1С:CRM ПДн» с запросом на поиск GUID субъекта по адресу электронной почты, указанному в письме. При успешном нахождении совпадения GUID возвращается в исходную систему, и реквизиты входящего электронного письма заполняются по полученным из закрытой базы данным. При сохранении письма адрес электронной почты удаляется из документа, чтобы персональные данные не сохранялись в исходной системе.
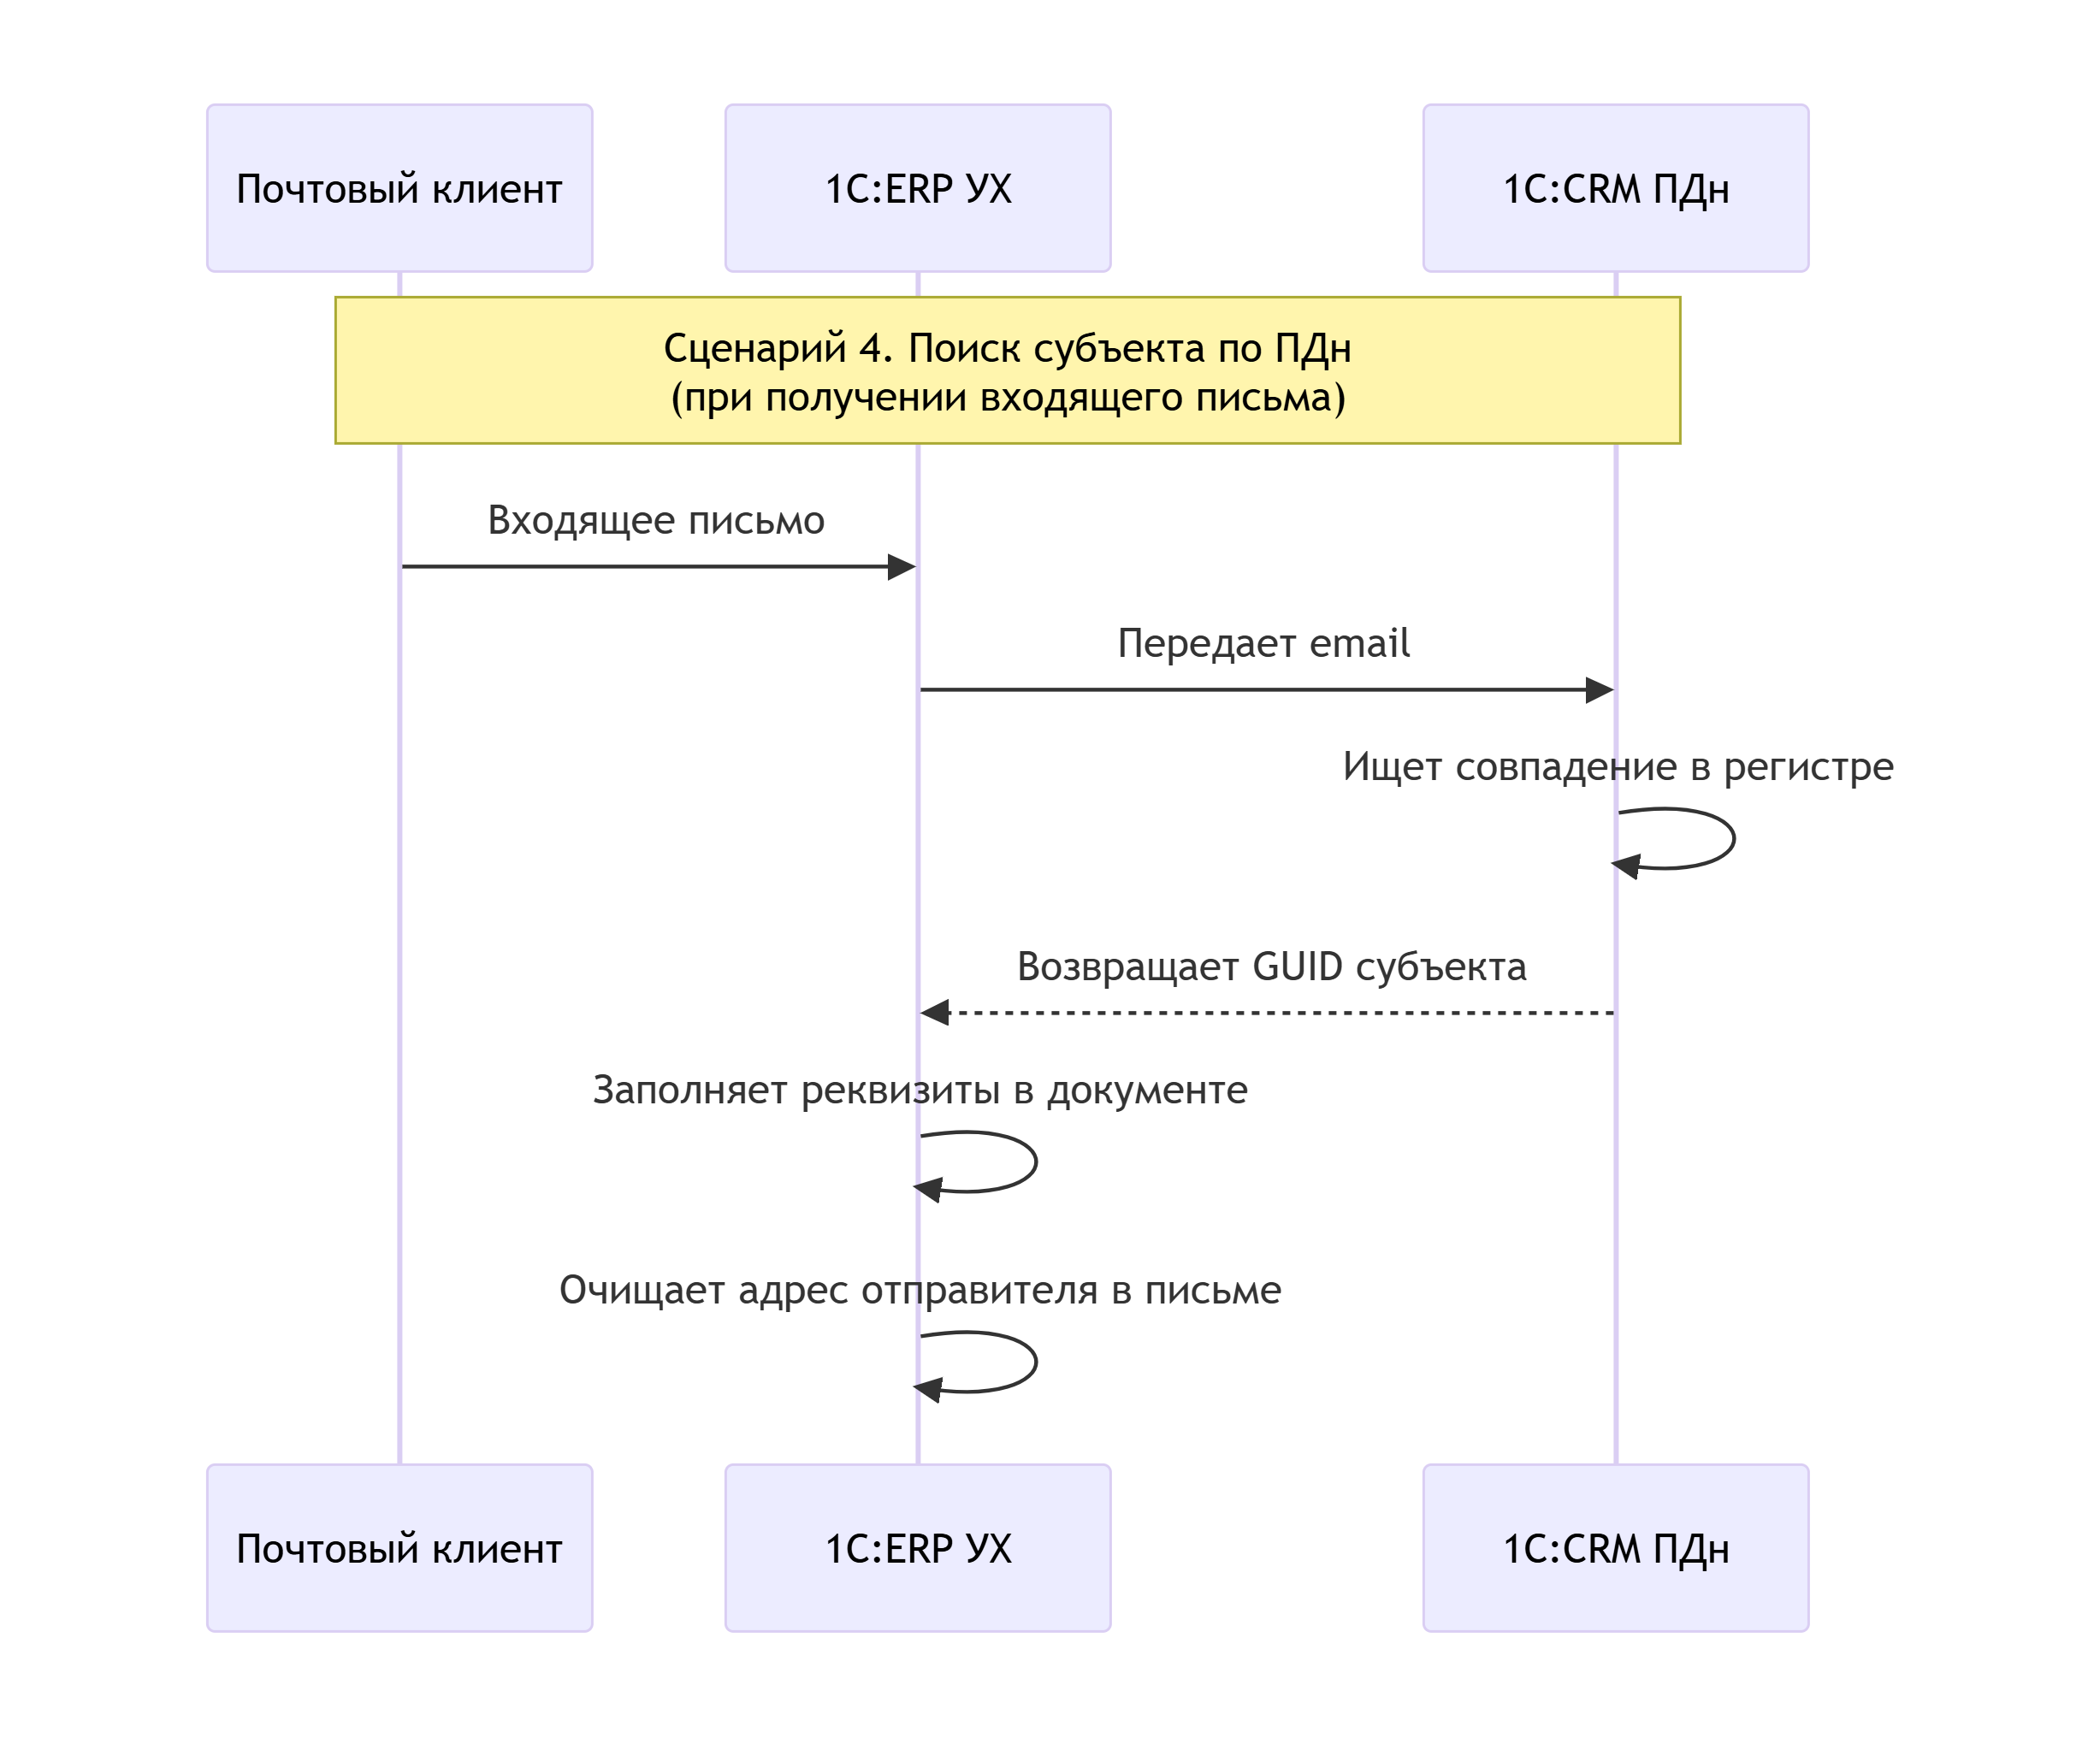
Поиск субъекта по email при получении входящего письма
Реализованное решение может быть масштабировано на другие объекты исходной системы, для которых также требуется хранение персональных данных. В текущей версии защищенный контур охватывает контактные лица, потенциальных клиентов и партнеров с типом «физическое лицо». В перспективе аналогичный механизм может быть распространен на сотрудников компании, физических лиц, а также на иные справочники, содержащие контактную информацию. Такой подход позволяет поэтапно закрывать потребности в защищенном хранении персональных данных без перестройки уже работающих механизмов.
В рамках проекта решена задача безопасного хранения персональных данных при отсутствии соответствующих механизмов в основной учетной системе – без переработки привычного бизнес-процесса клиента:
✔ Персональные данные выведены в защищенный контур «1С:CRM ПДн», доступ к ним организован по pull-модели – только по запросу пользователя и только на время работы с формой.
✔ Реализованный HTTP-сервис охватывает все сценарии: получение, обновление и поиск контактной информации.
✔ Логирование обращений обеспечивает аудит доступа.
✔ Автоматическая обработка входящих писем адаптирована под новые условия работы без хранения конфиденциальной информации в исходной системе.
✔ Решение обеспечивает соответствие требованиям 152-ФЗ без остановки бизнес-процессов и перестройки учетной системы.
✔ Снижены комплаенс-риски и возможные штрафные санкции.
✔ Пользователи работают в привычном интерфейсе, не замечая интеграционной сложности.
✔ Архитектура допускает масштабирование на другие объекты системы, а сам подход может быть тиражирован на аналогичные проекты.
Больше статей о нашем проектном опыте можно прочитать в разделе «Статьи».
